investigación interna delito informático
Una investigación interna delito informático debe empezar con dos objetivos simultáneos: contener el riesgo y conservar información fiable. Si el equipo actúa con prisas, reinstala equipos, interroga informalmente a todos o accede sin límites a cuentas personales, puede perder prueba y crear nuevos problemas laborales o de privacidad.
El siguiente protocolo es una guía general para la primera respuesta. El alcance debe adaptarse al incidente, a la titularidad de los sistemas y a la posible existencia de un procedimiento penal. Cuando hay indicios sólidos, la coordinación temprana entre dirección, asesoría jurídica y peritos resulta decisiva.
Desde el inicio, el enfoque de «investigación interna delito informático» debe conectar la búsqueda del usuario con un problema real y una decisión jurídica concreta.
En la práctica, «investigación interna delito informático» no se resuelve con una respuesta automática: exige revisar documentos, prueba disponible y próximos pasos.
Este contenido es divulgativo. La respuesta jurídica y la estrategia dependen de los hechos, la prueba disponible y la versión vigente de la normativa.
Índice de contenidos
- Activar un equipo reducido y documentar el incidente
- Preservar antes de analizar
- Delimitar qué puede revisar la empresa
- Entrevistar sin contaminar versiones
- Decidir denuncia, comunicación y remediación
- Preguntas frecuentes
- Conclusión y siguiente paso
Qué debes saber sobre investigación interna delito informático
La palabra clave «investigación interna delito informático» resume la búsqueda, pero no sustituye el análisis individual. Los apartados siguientes separan los hechos que deben acreditarse, los documentos que conviene conservar y las decisiones que deben tomarse con asesoramiento.
Por eso, este artículo utiliza «investigación interna delito informático» como hilo conductor y evita quedarse en una explicación puramente informativa.
Si el lector ha buscado «investigación interna delito informático», probablemente necesita orientación antes de declarar, responder, entregar información o tomar una decisión relevante.
El cierre del artículo debe recordar que «investigación interna delito informático» requiere una valoración individual antes de adoptar medidas irreversibles.
En WordPress, conviene comprobar que «investigación interna delito informático» aparece también en el texto alternativo de la imagen y en algún subtítulo.
La revisión final de «investigación interna delito informático» debe priorizar la captación de potenciales cualificados frente a una repetición artificial de términos.
1. Activar un equipo reducido y documentar el incidente
En relación con «investigación interna delito informático», este apartado ayuda a separar lo urgente de lo accesorio y a preparar una respuesta proporcionada.
La empresa debe designar responsables, limitar la difusión y abrir un registro cronológico: quién detectó el hecho, qué sistemas estaban afectados, qué medidas se adoptaron y a qué hora. Ese registro no sustituye una pericial, pero permite reconstruir decisiones y evita versiones contradictorias.
- Dirección o responsable con capacidad de decisión.
- Asesoría jurídica que delimite facultades y riesgos.
- Equipo técnico o perito que preserve datos con método reproducible.
- Protección de datos y recursos humanos cuando proceda.
2. Preservar antes de analizar
En relación con «investigación interna delito informático», este apartado ayuda a separar lo urgente de lo accesorio y a preparar una respuesta proporcionada.
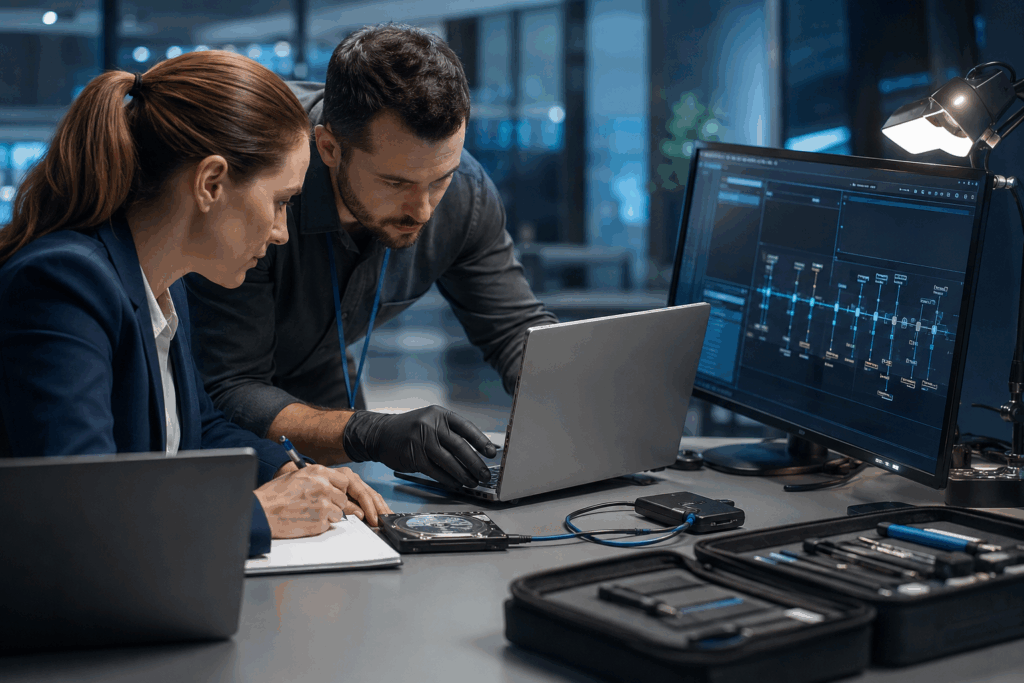
Copiar archivos de forma ordinaria o navegar por el equipo puede alterar fechas, registros y metadatos. Antes de investigar el contenido conviene aislar el sistema cuando sea seguro, conservar logs, registrar el estado y decidir si hacen falta imágenes forenses. Toda transferencia debe identificar origen, responsable, fecha, herramienta y valor de verificación cuando sea técnicamente posible.
3. Delimitar qué puede revisar la empresa
En relación con «investigación interna delito informático», este apartado ayuda a separar lo urgente de lo accesorio y a preparar una respuesta proporcionada.
Las facultades de control empresarial no eliminan la intimidad de las personas trabajadoras. El Estatuto de los Trabajadores permite medidas de vigilancia dentro de la legalidad y la LOPDGDD protege la intimidad en el uso de dispositivos digitales. Importan las políticas internas, la información previa, la expectativa razonable de privacidad, la necesidad y la proporcionalidad.
4. Entrevistar sin contaminar versiones
En relación con «investigación interna delito informático», este apartado ayuda a separar lo urgente de lo accesorio y a preparar una respuesta proporcionada.
Las entrevistas deben planificarse después de conservar los datos esenciales. Conviene formular preguntas abiertas, separar hechos observados de interpretaciones y dejar constancia fiel de lo manifestado. No es aconsejable prometer confidencialidad absoluta ni anticipar conclusiones que todavía no se han probado.
5. Decidir denuncia, comunicación y remediación
En relación con «investigación interna delito informático», este apartado ayuda a separar lo urgente de lo accesorio y a preparar una respuesta proporcionada.
Una investigación interna no debe convertirse en una pesquisa indefinida. El informe final ha de distinguir hechos confirmados, hipótesis y lagunas; proponer medidas de contención; valorar obligaciones de notificación y analizar si procede acudir a la autoridad. Si puede existir responsabilidad penal, la preservación y la estrategia de entrega de evidencias deben revisarse específicamente.
Preguntas frecuentes
¿Puede la empresa revisar cualquier correo corporativo?
En una consulta sobre «investigación interna delito informático», esta duda suele aparecer antes de decidir el siguiente paso.
No de forma ilimitada. Debe atender a las políticas comunicadas, la finalidad, la proporcionalidad y los derechos de intimidad y protección de datos.
¿Hay que apagar el equipo afectado?
En una consulta sobre «investigación interna delito informático», esta duda suele aparecer antes de decidir el siguiente paso.
Depende. Apagar puede preservar unas evidencias y destruir otras que solo existen en memoria. La decisión debe tomarla personal técnico cualificado.
¿Cuándo conviene denunciar?
En una consulta sobre «investigación interna delito informático», esta duda suele aparecer antes de decidir el siguiente paso.
Cuando los indicios, el riesgo y la estrategia probatoria lo aconsejen. Antes de entregar dispositivos o datos es prudente delimitar qué se aporta y cómo se acredita su origen.
Enlaces internos sugeridos
Conclusión y siguiente paso
En investigación interna delito informático, la decisión más segura es conservar la información, evitar actuaciones impulsivas y revisar el contexto antes de responder o entregar documentación. El borrador debe adaptarse si Helena detecta una diferencia entre el inventario exportado y el contenido finalmente publicado.
Antes de programar el artículo, conviene comprobar en Rank Math que «investigación interna delito informático» aparece con naturalidad suficientes veces y que la mejora de densidad no ha convertido el texto en repetitivo.
El cierre del artículo debe recordar que «investigación interna delito informático» requiere una valoración individual antes de adoptar medidas irreversibles.
En WordPress, conviene comprobar que «investigación interna delito informático» aparece también en el texto alternativo de la imagen y en algún subtítulo.
La revisión final de «investigación interna delito informático» debe priorizar la captación de potenciales cualificados frente a una repetición artificial de términos.
Si necesitas una valoración individual, puedes revisar el protocolo con legal partner. Antes de contactar, reúne la citación, resolución, contrato o evidencia disponible y evita enviar datos sensibles por canales no acordados.
No se garantizan resultados. Este artículo no sustituye el asesoramiento jurídico sobre un caso concreto.